SSL証明書とは、Webサイトへ安全に接続する際、接続先サーバーの身元を確認するために使われる電子証明書です。正式には「TLSサーバー証明書」などと呼ばれますが、現在も「SSL証明書」という名称が広く使われています。ブラウザーとWebサーバーの間でHTTPS通信を成立させるための重要な要素です。
「https://」で始まるWebサイトでは、通常、TLSという通信技術によって送受信する情報が暗号化されます。TLSは、通信内容を盗み見られにくくするだけでなく、通信途中で書き換えられたことを検知し、正しい接続先かを確認する仕組みも備えています。SSL証明書は、そのうち接続先を確かめる手続きで中心的な役割を担います。
この記事では、SSL証明書の基礎知識を押さえたうえで、HTTPS・HTTP・SSL・TLS・認証局(CA)の関係、暗号化通信の大まかな流れ、証明書に記載される情報、Webサイト管理者が知っておきたい注意点を順番に説明します。証明書の種類の細かな選び方、実際の更新手順、個別のブラウザーエラー対処は関連記事で深掘りする前提とし、まず全体像を理解できる中心記事としてまとめます。
SSL証明書とは?まず役割を理解しよう
SSL証明書は、Webサイトにアクセスしたブラウザーが「接続しているサーバーは、入力したドメイン名に対応した相手か」を確認する際に使う証明書です。紙の身分証明書と完全に同じではありませんが、公開鍵とドメイン名などの情報を結び付ける仕組みと考えると理解しやすくなります。
Webサイトの接続先を確認する電子的な証明書
SSL証明書には、対象となるドメイン名、公開鍵、証明書の発行者、有効期間などの情報が含まれます。ブラウザーはサーバーから示された証明書を確認し、接続先のドメイン名と合っているか、信頼できる発行元につながっているか、有効期間内かといった条件を確認します。
たとえば「https://example.com」へアクセスしたとき、別のドメイン名専用の証明書が提示されれば、ブラウザーは接続に問題があると判断する場合があります。証明書の名前が一致しなければ、利用者は意図したWebサイトへ安全に接続できると確認できないからです。
証明書と暗号化の処理は同じものではない
「SSL証明書が情報を暗号化する」と説明されることがありますが、厳密には少し整理が必要です。証明書は主に、接続先の認証に必要な公開鍵と、その鍵に関係する情報を伝えます。通信内容を実際に保護するのは、TLSによって確立された暗号化通信です。
つまり、証明書だけをサーバーへ置けば自動的にすべての通信が保護されるわけではありません。Webサーバー側でHTTPSを有効にし、適切なTLS設定、秘密鍵の管理、ブラウザーから正しく利用できる接続設定を整える必要があります。
なぜ「SSL証明書」という昔の名前が残っているのか
SSLは「Secure Sockets Layer」の略称で、TLSの前身となる通信方式です。現在のWebではTLSを用いるため、「SSL証明書」という商品名や管理画面の表記があっても、実際にはTLS接続で利用するサーバー証明書を意味していることが多くあります。MDNもSSLをTLSの以前の名称として説明しています。
初心者の方は、まず「SSL証明書=HTTPS接続に用いるサーバー証明書の慣用名」「TLS=通信を保護する現在の技術」と覚えておけば、レンタルサーバーの設定画面や技術資料を読む際に混乱しにくくなります。
HTTPS通信が始まるまでの仕組みを図解
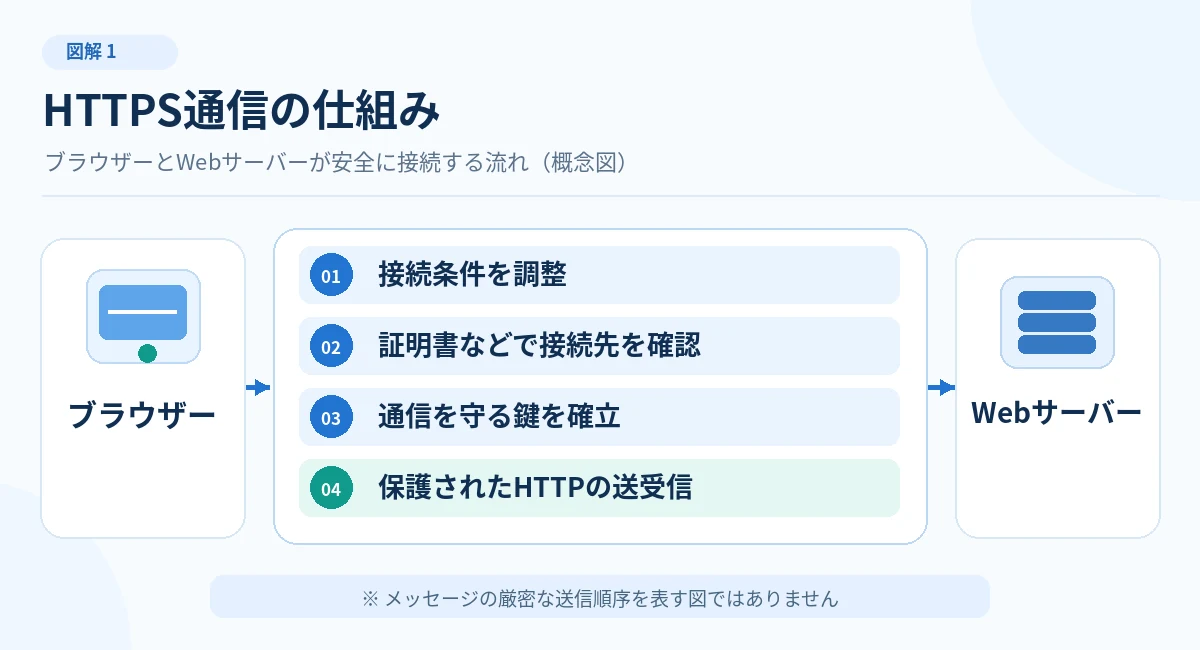
HTTPSを理解するうえで重要なのは、「ブラウザーが接続先の証明書を確認する段階」と「合意した鍵でHTTP通信を保護する段階」があることです。実際のTLSハンドシェイクはバージョンによってメッセージ順が異なるため、以下では細かな通信パケットではなく概念的な流れを説明します。
手順1:ブラウザーがHTTPSの接続を始める
利用者が「https://example.com」のようなURLへアクセスすると、ブラウザーは接続先へ安全な通信を始めるための処理を進めます。HTTPSでは、Webページを受け取る前にTLSの通信条件を取り決めます。対応するTLSのバージョンや暗号方式などは、このやり取りの中で調整されます。
HTTPでページを取得する動作と、TLSで安全な通信路を用意する動作は役割が異なります。まず通信路を確立し、その上でHTTPの要求や応答を保護してやり取りするという考え方が基本です。
手順2:サーバー証明書を受け取り確認する
サーバーはTLS接続に必要な情報として証明書などを提示します。ブラウザーは、証明書が接続したいドメイン名に対応しているか、信頼できる認証局へつながっているか、有効期間などの条件を満たしているかを確認します。確認に問題があると、安全な接続に関する警告が出ることがあります。
証明書に記載される公開鍵と、それに対応する秘密鍵は別のものです。秘密鍵はサーバー側などで厳重に管理する必要があり、一般の利用者へ配布する証明書そのものに秘密鍵を含めるわけではありません。
手順3:安全な通信に使う鍵を確立する
TLSのハンドシェイクでは、接続先の認証や鍵交換を行い、通信内容を保護するための鍵を確立します。現代のTLSでは、毎回の通信を保護する鍵の確立と、証明書によるサーバー認証の役割を区別して考えると分かりやすくなります。「証明書に書かれた公開鍵で、送信する画像やページをすべて直接暗号化している」という理解は正確ではありません。
この部分の詳しい暗号方式は、導入段階で覚える必要はありません。大切なのは、ブラウザーとサーバーが保護された通信路を確立してから、HTTPのデータをやり取りするという全体像です。
手順4:暗号化された通信路でページを送受信する
接続が確立すると、リクエストやレスポンスはTLSで保護されて送受信されます。ログインフォームに入力した情報、ページの本文などは、対応するHTTPS接続の通信経路上で保護されます。ただし、端末そのものがマルウェアに感染している場合や、接続先のサービス側で情報が漏れる場合までTLSが防げるわけではありません。
このように、HTTPSは「証明書があるから安心」という単純なものではなく、サーバー認証と暗号化通信の仕組みが組み合わさって成り立っています。
HTTP・HTTPS・SSL・TLSの違いを比較
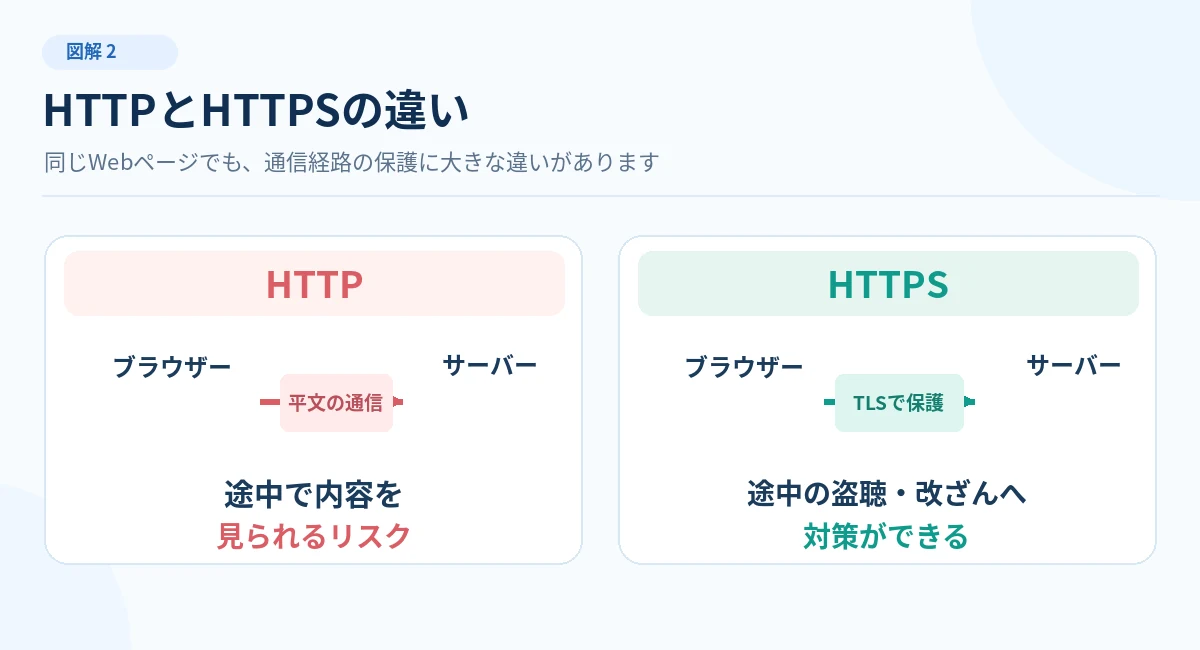
SSL証明書の説明で混同しやすいのが、HTTP、HTTPS、SSL、TLSという四つの用語です。似た場面で登場しますが、HTTPはWebの情報のやり取り、HTTPSはそれを保護して使う仕組み、SSLとTLSは通信保護の技術という関係です。
| 用語 | 役割 | 初心者向けの理解 | 補足 |
|---|---|---|---|
| HTTP | Webページなどを要求・応答する通信プロトコル | Webサイトとブラウザーが情報をやり取りする約束 | 一般的なHTTP接続だけではTLSによる暗号化はない |
| HTTPS | HTTPをTLSなどの安全な通信路で利用する仕組み | やり取りを保護してWebサイトを見る方法 | URLが通常「https://」で始まる |
| SSL | TLSの前身となる古い通信方式 | 今も「SSL証明書」という呼び名に残る言葉 | 現代のWebで古いSSL方式を使うことは推奨されない |
| TLS | 通信の暗号化・完全性・認証を提供する方式 | HTTPSを支えるセキュリティ技術 | TLS 1.2や1.3などのバージョンがある |
| SSL証明書 | サーバーの認証に使う公開鍵付き電子証明書の慣用名 | HTTPS接続で相手を確認する材料 | 「TLSサーバー証明書」と呼ぶ方が実態に近い |
HTTPとHTTPSはWebの通信方式を表す
ブラウザーでURLを開くと、Webサーバーへページを要求し、その結果を受け取ります。このやり取りに使うのがHTTPです。HTTPSでは、基本的なHTTPのやり取りをTLSで保護します。一般的にHTTPの既定ポートは80、HTTPSの既定ポートは443ですが、ポート番号が違うということだけが安全性の理由ではありません。
利用者がURLを見て確認すべき基本は「http://」か「https://」かです。ただし、URLがHTTPSでもWebサイトの内容まで正しいと保証するものではありません。この点は後で説明します。
SSLとTLSは安全な通信を成立させる技術
SSLという名称が現在もよく使われるため、HTTPSとSSLを同じ意味だと思うことがあります。しかし、HTTPSは保護されたHTTP通信の呼び名であり、TLSはその保護を実現する技術です。TLS 1.3の仕様を定めたIETFのRFCでは、サーバー認証、通信内容の機密性、改ざん検知が主要な性質として整理されています。
「SSL化」という言葉はWebサイトをHTTPS対応にする作業の意味で使われることがあります。実際の作業では、証明書の用意だけでなく、Webサーバーの設定、URLの統一、ページ内の画像やスクリプトの確認まで含むことがあります。
「HTTPSサイト=何をしても安全」ではない
HTTPSは通信経路を保護する仕組みであり、掲載内容の正しさや運営会社の誠実さまで保証するものではありません。悪意のあるサイトでも、ドメイン名の確認を通った証明書を取得できる場合があります。HTTPSを使っていても、偽のログイン画面や危険なファイル、詐欺的な案内に注意する必要があります。
TLSが通信を守る3つの役割
HTTPSの基盤となるTLSには、一般的に「機密性」「完全性」「認証」という三つの重要な役割があります。専門用語に見えますが、普段のWebサイト利用で何を防ぎたいのかに置き換えると理解しやすくなります。
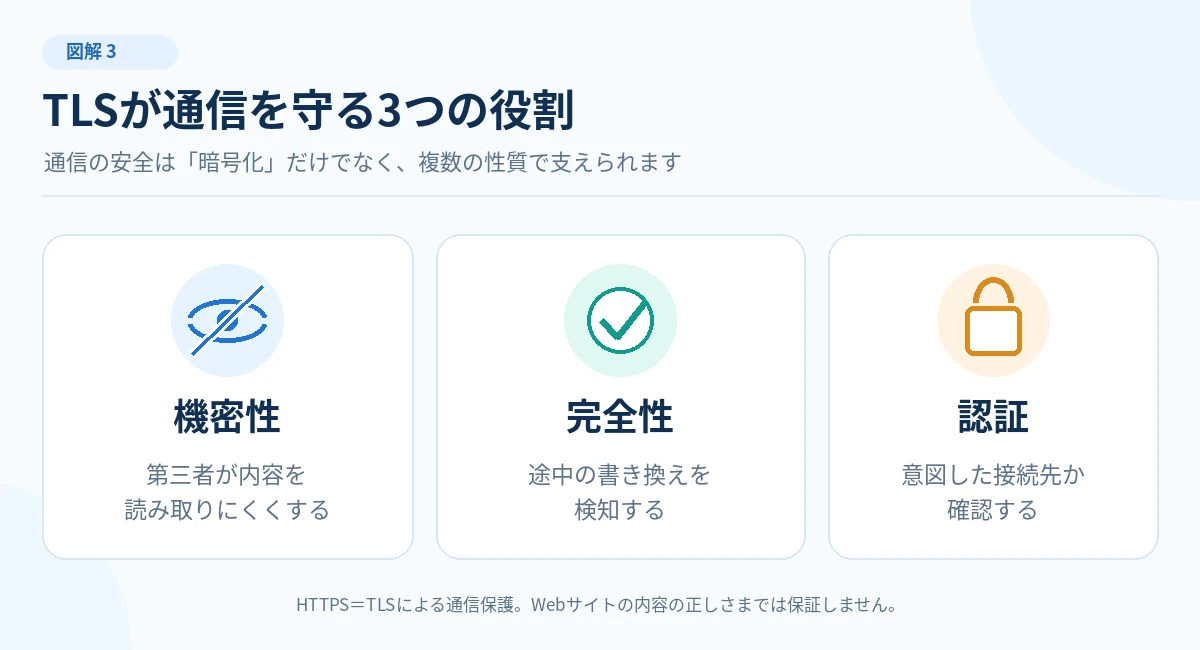
機密性:通信途中で内容を見られにくくする
暗号化していない通信は、通信経路に介入できる第三者が情報を読み取るリスクがあります。TLSはブラウザーと接続先サーバーの間でやり取りする内容を暗号化し、途中の第三者がそのまま読み取ることを防ぎます。公共のWi-Fiなど、自分で管理していないネットワークを使う場合にも重要な性質です。
ただし、HTTPSがすべての通信に関する情報を完全に隠すわけではありません。接続先のドメインなど、通信の仕組み上、別の方法で観測できる情報もあります。暗号化の範囲を「インターネット上の行動がすべて見えなくなる」と説明しないことが大切です。
完全性:通信途中の書き換えを検知する
通信が途中で改ざんされると、受信側は本来とは違うページやデータを受け取る恐れがあります。TLSには、保護された通信内容が無断で変更されたことを検知する仕組みがあります。これによって、第三者が通信中にデータを書き換える攻撃への対策になります。
一方、元のWebサイトに誤った情報が掲載されていた場合、その内容をTLSが正しいものへ直してくれるわけではありません。完全性とは、通信中の保護に関する性質です。
認証:意図した接続先かを確かめる
利用者が本物のサービスへ接続するつもりでも、通信途中で別のサーバーに誘導されれば危険です。TLSでは通常、サーバー証明書を利用して接続先の認証を行います。これにより、入力したドメイン名に対応した相手との安全な通信を確立するための材料がそろいます。
ただし、証明書が確認できるのは基本的にドメイン名などの証明書に記載された対象であり、サイトの商取引の安全性や商品の品質まで保証するものではありません。
SSL証明書には何が書かれているのか
証明書の内容を詳しく読めなくても、主な項目の意味を知っておけば、サーバーの管理画面やブラウザーで状態を確認するときに役立ちます。重要なのは「対象の名前」「発行者」「期限」「公開鍵」という四つの観点です。
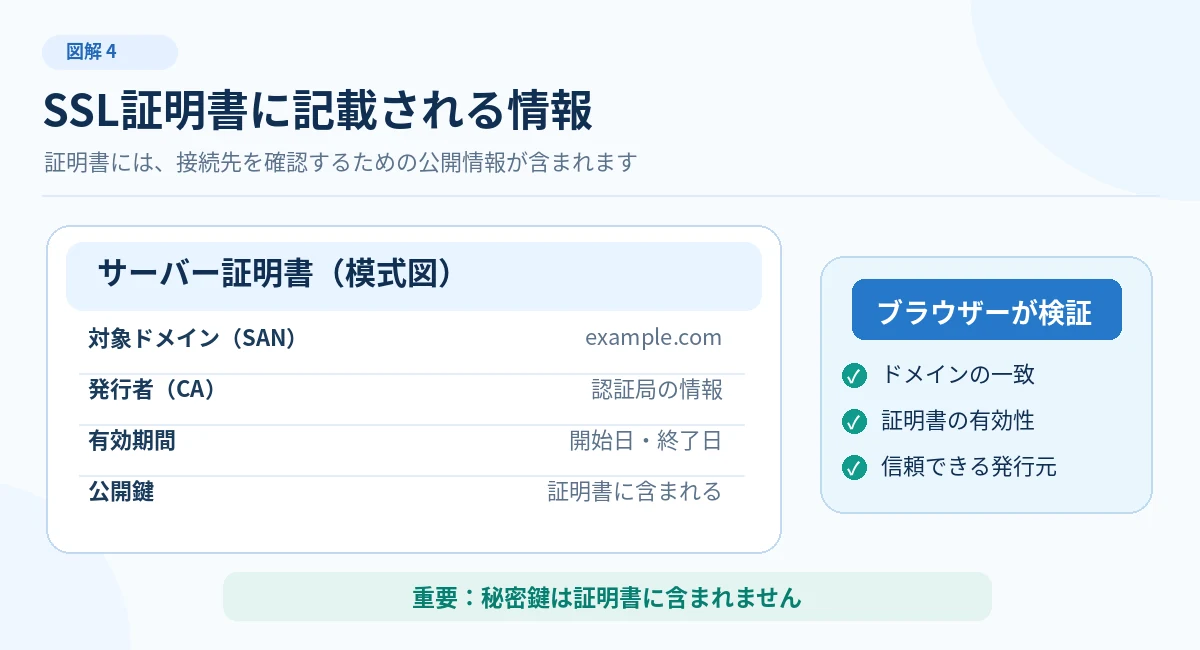
対象ドメイン名とSAN
証明書がどの名前のサーバーを対象としているかは、接続の安全性を確認するうえで特に重要です。現在の証明書では、Subject Alternative Name(SAN)という項目に対象のドメイン名などが記載されます。たとえば「example.com」と「www.example.com」は異なる名前なので、両方を使うサイトなら、それぞれをカバーする証明書や適切な設定が必要です。
「サブドメインをいくつ増やしても、証明書が必ず自動で対応する」とは限りません。対象名が一致しているかは、実際に使うホスト名ごとに確認します。ワイルドカード証明書という方式もありますが、使える範囲や発行条件は別記事で整理します。
発行者と認証局(CA)
証明書には発行した認証局の情報があり、認証局が証明書へ電子署名します。ブラウザーはサーバー証明書から中間証明書、信頼しているルート証明書へつながる関係などを検証し、信頼できる証明書か判断します。MDNの認証局の説明でも、この信頼のつながりが紹介されています。
証明書を発行した会社の名前だけを見れば、サイトが安全だと判断できるわけではありません。ドメイン一致、期限、信頼関係、通信設定など、複数の要素がそろうことが重要です。
有効期間と公開鍵
証明書には利用できる期間が記載されます。期限を過ぎた証明書では、ブラウザーから接続警告が出ることがあります。また証明書には公開鍵が含まれますが、対応する秘密鍵は外部へ漏らしてはいけません。秘密鍵が漏えいした疑いがある場合は、単に有効期限を更新するだけでは済まないことがあります。
証明書の具体的な有効期間や自動更新の仕組みは、発行元の条件やブラウザーのルールで変わる可能性があります。運用では固定の年数を覚えるより、現在の証明書の期限と更新結果を確認することが大切です。
認証局とは?DV・OV・EVの概要
SSL証明書を調べると「DV」「OV」「EV」という名称が出てきます。これは主として証明書発行時に何を確認し、証明書にどのような主体情報を含めるかに関わる区分です。証明書を使ったTLS通信の暗号化強度が、区分だけで自動的に変わるという意味ではありません。
認証局はドメインなどの確認を経て証明書を発行する
Certificate Authority(CA、認証局)は、証明書を発行し、その情報と公開鍵を電子署名によって結び付ける役割を持ちます。一般のブラウザーに信頼される証明書を発行する認証局には、公開TLS証明書に関する基準や監査などが適用されます。
無料の認証局として知られるLet’s Encryptは、ACMEという仕組みでドメインの管理権限を確認し、証明書の発行・更新を自動化できる方法を公開しています。無料であることと、HTTPS通信で暗号化が弱くなることは同じではありません。運用のしやすさ、対象名、管理体制を含めて考える必要があります。
DV・OV・EVを大まかに比較する
以下は公開TLSサーバー証明書でよく話題になる三つの代表的な区分です。CA/Browser Forumの基準では、ほかに個人確認(IV)も定義されています。ここでは初心者向けに、企業サイトの説明で遭遇しやすい三つを比較します。
| 区分 | 確認の中心 | 主な違い |
|---|---|---|
| DV(ドメイン認証) | 申請者が対象ドメインを管理していることなど | 組織の法的な身元を証明書の内容として主張しない |
| OV(組織認証) | ドメインの確認に加え組織の情報 | 証明書に組織の身元情報を含む |
| EV(拡張認証) | 定められた追加の組織確認 | より厳格な発行時の審査要件がある |
CA/Browser Forumの公開資料は、DV・OV・EVなどが「証明書に含む主体情報や検証方法」で異なることを説明しています。いずれも通常の公開WebサイトでTLS通信を保護するために利用されます。EVにすれば、接続先の通信が突然何倍も強く暗号化されるということではありません。
区分を選ぶ際には、事業上必要な組織情報の提示、費用、発行に要する審査、運用体制などを考えます。詳しい比較や購入時の判断基準は別の個別記事で扱い、このページでは区分の存在と意味を押さえておけば十分です。
自己署名証明書と公開サイト用証明書の違い
自分で署名した証明書をテスト環境や社内環境で使う場合があります。しかし、一般利用者のブラウザーがその証明書を信頼するよう設定されていなければ、接続警告が出ることがあります。社内の特殊な利用方法と、不特定多数の利用者がアクセスする公開サイトでは、求められる信頼の仕組みが異なります。
ブラウザーの警告を無理に回避して公開サービスを利用してもらう前提にせず、公開Webサイトでは利用者のブラウザーが信頼する発行元の証明書を適切に設定しましょう。
HTTPS対応によるメリットと勘違いしやすい点
HTTPS対応は、ログインや問い合わせフォームだけでなく、一般的な情報サイトでも重要です。ただし、HTTPSさえ導入すればWebサイトのすべての問題が解消するというわけではありません。できることとできないことを分けて考えます。
通信を保護することで利用者の入力情報を守る
ログイン情報、氏名、問い合わせ内容などがブラウザーとサーバーの間を移動するとき、HTTPSは通信途中の盗聴や改ざんへの対策となります。メールフォームや予約画面だけをHTTPSにするより、サイト全体でHTTPSを用いる構成が分かりやすく、リンクの途中でHTTPへ戻るリスクを減らせます。
ただし、送信先サーバーでの情報管理、保存データのアクセス制御、アプリの脆弱性対策は別の問題です。HTTPSは重要な基本対策ですが、データの保存場所や運営者の管理まで安全にするものではありません。
一部のブラウザー機能には安全な接続環境が必要
ブラウザーには、安全なコンテキストでなければ利用できないWeb APIがあります。MDNは、HTTPSページが安全なコンテキストとして扱われ、多くの機能の利用条件に関係することを説明しています。Webサイトの機能を実装するときも、通信を保護することが前提になっている場合があります。
HTTPS対応で検索順位が必ず上がるわけではない
Google検索セントラルは、HTTP版とHTTPS版が同じ内容の場合、原則としてHTTPS版を正規URLとして優先すると説明しています。ただし、無効な証明書、HTTPへ戻るリダイレクト、不適切な依存リソースなどがある場合は例外が生じます。HTTPS対応は検索エンジンがページを扱う際にも重要ですが、それだけで検索順位やアクセス増加を保証するものではありません。
SSL証明書の導入をSEO施策として考える場合も、「HTTPSで安全に接続できること」と「ページ内容が検索利用者の役に立つこと」は別に評価する必要があります。
WebサイトをHTTPS対応にするときの確認事項
すでにSSL証明書を用意していても、サイト全体が正しくHTTPS対応できているとは限りません。証明書の対象名、ページへの到達、内部リンクや画像の読み込みなど、利用者が実際に見るページで確認することが大切です。
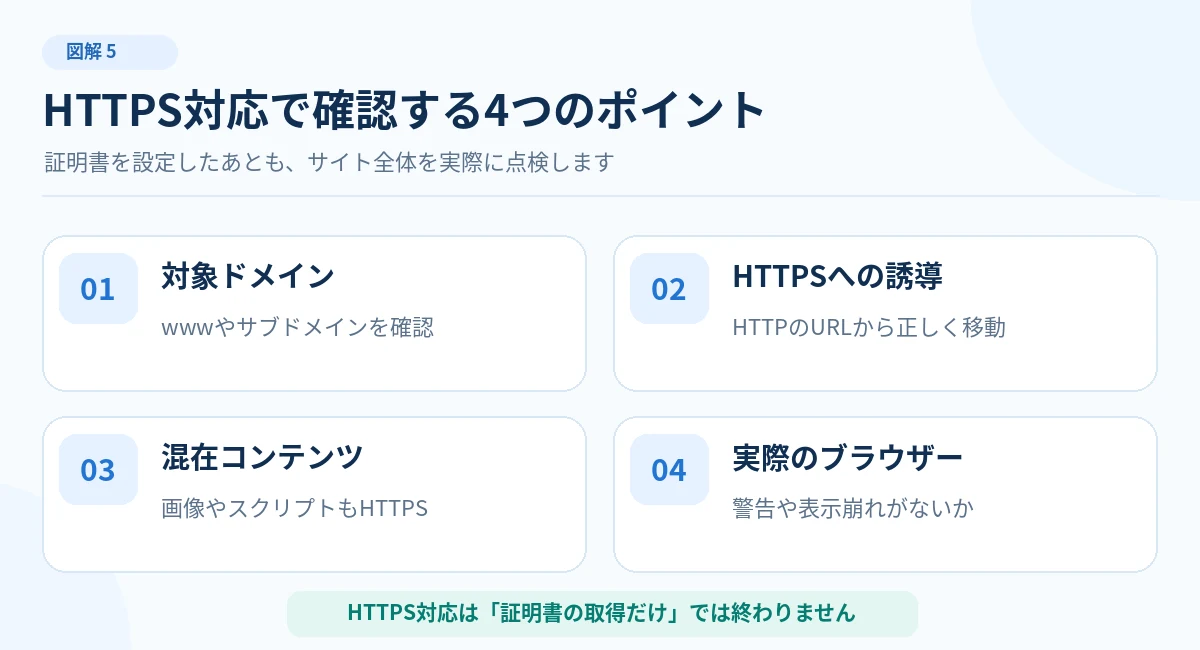
対象のドメイン名を漏れなく確認する
「example.com」「www.example.com」「shop.example.com」のように、サイトの運用で使う名前を洗い出します。利用する名前に証明書が対応しているか確認しましょう。証明書があるドメインでは正常でも、別のサブドメインでは不一致の警告が出る場合があります。
ドメインを追加したとき、サービスを引っ越したとき、サーバーやCDNの構成を変えたときも、公開しているすべての接続先で証明書が正しく使われているか確認する必要があります。
HTTPからHTTPSへの移行でURLを統一する
同じページがHTTPとHTTPSで開ける構成なら、利用者や検索エンジンがどちらへアクセスすべきかを整理します。HTTPからHTTPSへのリダイレクト、サイトマップ、内部リンク、canonicalなどが一貫しているか確認しましょう。Google検索セントラルも、正規URLの指定にHTTPSを優先する仕組みと、設定の不一致に関する注意点を案内しています。
リダイレクトを設定する場合も、転送を繰り返して元に戻るループや、途中でHTTPへ戻る動線は避ける必要があります。既存のSEO URLを整理する詳細手順は別の記事で扱います。
画像やJavaScriptがHTTPのままになっていないか
HTTPSのページ内で、画像、JavaScript、CSSなどをHTTPから読み込もうとする構成は「混在コンテンツ」と呼ばれます。ブラウザーは種類に応じてHTTPの要求をHTTPSへ自動変更したり、読み込みをブロックしたりします。その結果、画像が表示されない、レイアウトが崩れる、機能が動かないといった問題が起きる場合があります。
HTTPS移行後は、ページ全体だけでなく画像、フォーム、外部スクリプト、ダウンロードのリンクなども点検します。MDNは混在コンテンツの問題を避けるため、ページが参照するリソースもHTTPSへ統一する方法を案内しています。
設定変更後は実際のブラウザーで確認する
管理画面に「SSL設定完了」と表示されていても、ブラウザーで安全にページを表示できるかは別途確認します。複数のURL、ログイン画面、フォーム、外部へのリンク、スマートフォンからの表示など、利用者の操作に沿って見ていくことが重要です。
証明書の設定画面、Webサイトの応答、混在コンテンツ、リダイレクトの問題はそれぞれ原因が異なります。対応する際は、実際にどの段階で失敗しているかを切り分ける考え方が役立ちます。
SSL証明書の有効期限と更新はなぜ重要なのか
SSL証明書は一度発行すれば永遠に利用できるものではありません。有効期間があり、期限切れや更新後の設定ミスがあると、利用者がブラウザーの警告に遭遇する可能性があります。そのため、証明書の管理には更新作業と更新後の確認が必要です。
期限切れはHTTPS接続の警告につながる
有効期限が過ぎた証明書が提供されると、ブラウザーはその証明書を有効なものとして受け付けず、警告を表示する場合があります。Webサーバー自体は稼働していても、利用者は安全な接続を確立できない可能性があります。「サーバーが停止している」と「証明書の確認に失敗している」は異なる状態です。
期限が近づいてから慌てないよう、現在使っている証明書の対象ドメイン、有効期限、発行元、更新担当者を把握しておくと管理しやすくなります。
自動更新でも実際に反映されているか確認する
Let’s Encryptなどでは、ACMEクライアントを利用して証明書の取得や更新を自動化できます。しかし、自動化を設定したことと、更新された証明書が実際に利用者へ提供されていることは別です。更新処理の失敗、サーバー設定の変更、反映漏れなどを検知できるようにします。
証明書の更新日だけでなく、外部から見える証明書の有効期限を確認することが役立ちます。複数のドメインやサーバーを管理している場合は、担当者だけの記憶に頼らず管理項目を整理すると確認漏れを減らせます。
証明書の更新とTLSの安全な設定は別の管理項目
証明書の期限が新しくても、古いTLS設定や不適切な暗号方式が残っていれば、通信の保護に問題が起きる可能性があります。証明書の発行・更新と、Webサーバーが利用するTLSのバージョンや設定は別々に管理すべき事項です。専門的な設定を変更するときは利用環境と互換性を確認します。
有効期限の具体的な確認方法や、期限切れが発生した場合の復旧手順、証明書の種類別の更新方法は、この基礎記事から分離した個別記事で扱うのが適切です。
SSL証明書のエラーが起きたときの考え方
ブラウザーに安全な接続に関する警告が出た場合、原因が必ず同じとは限りません。初心者の方は、まず「どのドメインで」「どの端末から」「いつ」「どのような警告が出たか」を記録し、証明書に関係する問題か別の接続エラーかを整理しましょう。
代表的な確認ポイント
期限切れ、証明書の対象ドメインの不一致、認証局への信頼関係の問題、証明書チェーンの設定、端末側の日付や通信環境など、警告の背景は複数あります。警告を回避する操作を利用者へ安易に勧めず、実際に提示されている証明書やサイトの設定を確認することが先です。
また、SSL証明書のエラーとHTTP 404・500などは同じものではありません。証明書の検証はHTTPのページを受け取る前に失敗することがあるため、Webサイトの応答状態を示すHTTPコードだけでは原因を説明できません。
安全な接続の警告を見た利用者はどうするべきか
利用者側では、URLの入力間違いがないか、正しい公式サイトへアクセスしているかを確認します。警告が表示されたまま機密情報やログイン情報を入力することは避け、必要に応じて運営者へ問い合わせます。サイト管理者は利用者へ回避操作を求める前に、証明書と公開設定を点検する必要があります。
個別のエラーコードの意味や復旧方法は原因によって違うため、詳細なトラブルシューティングを扱う記事と分けて読むことをおすすめします。
Webサイト管理者が押さえたいSSL証明書の確認リスト
基礎を理解したら、日常のサイト運用で何を確認すべきかを整理しましょう。専門的な暗号方式の知識がなくても、対象ドメインと期限、実際の閲覧結果を把握するところから始められます。
- 管理するWebサイトが「https://」で開けるか。
- 証明書の対象に実際に使うドメイン名・サブドメインが含まれているか。
- ブラウザーで安全な接続に関する警告が出ていないか。
- 証明書の有効期限を把握しているか。
- 発行・更新を担当する人と管理場所が分かるか。
- 自動更新の設定だけでなく、更新後の反映結果を確かめているか。
- HTTPからHTTPSへの転送が意図どおりになっているか。
- 画像・スクリプト・フォームに混在コンテンツがないか。
- サーバー移転やドメイン追加時に証明書も確認する手順があるか。
- 障害が起きたとき、証明書の問題とWebサーバーの停止を分けて調べられるか。
複数サイト運用では情報の置き場所を揃える
担当しているサイトが増えると、どのサーバーで証明書を更新しているのか、どの会社がドメインを管理しているのか分からなくなりやすくなります。少なくともサイトURL、対象ドメイン、証明書の確認先、更新担当者、期限のチェック方法を一覧で見られるようにすると管理しやすくなります。
エンリンクの公開機能一覧では、登録したWebサイトのSSL証明書の有効期限と残り日数を確認できる機能を案内しています。複数サイトの状態をまとめて把握する用途には役立ちますが、証明書の更新を自動代行するサービスであるという意味ではありません。
SSL証明書についてよくある質問
最後に、SSL証明書という言葉を初めて聞いたときに生じやすい疑問をまとめます。いずれも細かな設定手順ではなく、役割を正しく理解するための基本事項です。
Q.SSL証明書がないとHTTPSは使えませんか?
一般に公開されるWebサイトで、ブラウザーから信頼されるHTTPS接続を提供するには、接続先の認証に利用できる適切なサーバー証明書が必要です。特殊な社内システムやテスト環境には異なる信頼の仕組みもありますが、一般利用者向けサイトではブラウザーが受け入れる証明書を適切に用意します。
Q.無料のSSL証明書でも通信は暗号化されますか?
はい。無料か有料かという価格だけでTLSの暗号化方式や安全性が決まるわけではありません。ドメイン名の適合、証明書の信頼性、有効期間、TLSの設定などが重要です。無料の証明書でも適切に設定すればHTTPS通信に利用できます。
Q.SSLとTLSは同じものですか?
完全に同じ名称ではありません。TLSはSSLの後継であり、現在のHTTPS通信を支える技術です。「SSL証明書」は今でも一般的な呼び名ですが、実際にはTLS接続に使うサーバー証明書を指すことが多くあります。
Q.HTTPSなら個人情報は絶対に漏れませんか?
いいえ。HTTPSは主にブラウザーとサーバー間の通信を保護します。運営側のデータ保存、アクセス権限、アプリケーションの不具合、利用者端末の安全性までまとめて保証するものではありません。個人情報を扱うサービスでは通信以外の対策も必要です。
Q.SSL証明書は取得したら終わりですか?
終わりではありません。期限管理、更新、更新後の反映確認、ドメインの追加や変更に伴う対象名の確認が必要です。Webサイトの運用に証明書を継続して管理する作業を含めることが大切です。
Q.証明書の有効期限が切れるとどうなりますか?
ブラウザーで証明書の期限に関する警告が表示され、安全な接続が確立できない場合があります。サーバー自体が稼働していても利用者が閲覧を続けられないことがあるため、期限切れになる前の確認が必要です。
Q.SSL証明書はSEOのためにも必要ですか?
Googleは同等のHTTPページとHTTPSページがある場合にHTTPSを正規URLとして優先する方針を説明しています。ただし、SSL証明書を導入するだけで検索順位が必ず上がるわけではありません。HTTPS対応の正確さと、検索ユーザーに役立つ内容の両方を考える必要があります。
まとめ:SSL証明書はHTTPS通信を支える基本要素
SSL証明書は、ブラウザーがWebサイトの接続先を確認するときに利用する電子証明書です。現在のHTTPS通信はTLSによって保護されており、証明書はその認証で重要な役割を担っています。SSLという名称が残っていても、現代のWebで使われるのはTLSであることを理解すると用語を整理できます。
HTTPSの大切な性質は、通信内容の機密性、改ざん検知、サーバー認証の三つです。一方で、Webサイトの内容が正しいことや、運営者が安全にデータを管理していることまで保証するわけではありません。利用者の安全な接続と、運営側の適切なサイト管理を分けて考えることが重要です。
このカテゴリー「SSL証明書・HTTPS管理」では、今後、証明書の種類、期限の確認・更新、接続エラーの原因などを個別に整理する方針です。あわせて、監視の基本を知りたい方は死活監視とは何かもご参照ください。
複数のWebサイトでSSL証明書の期限を把握したい場合は、エンリンクの機能一覧をご覧ください。エンリンクでは、WebサイトのHTTP/HTTPS監視やSSL証明書の有効期限、残り日数などを管理画面から確認できます。料金ページに記載された現行条件では無料プランは最大5サイト・定期監視1日2回で、無料アカウント登録から始められます。エンリンクがSSL証明書の発行・自動更新を代行するという案内ではありません。
参考資料と確認日
本文の技術的な説明は以下の一次資料に基づいています。各資料の説明と、サービス固有の料金・機能を混同しないようにしています。資料確認日:2026年10月26日。
- MDN:トランスポート層セキュリティ(TLS) — TLSとHTTPS、暗号化・完全性・認証。
- MDN:HTTPS — HTTPとHTTPSの違い。
- IETF RFC 9846:TLS 1.3(2026年) — TLSの基本的な通信保護の性質とハンドシェイク。旧RFC 8446を置き換えた仕様。
- MDN:Certificate authority — 認証局とルート証明書への信頼関係。
- CA/Browser Forum:TLS証明書のベースライン要件 — DV・OV・EVなどの区分と発行基準。
- Let’s Encrypt:How It Works — ACMEとドメイン管理の確認、自動発行。
- MDN:混在コンテンツ — HTTPSページ内のHTTPリソースに関する注意。
- Google検索セントラル:正規URLの指定方法 — HTTPとHTTPSの優先関係。