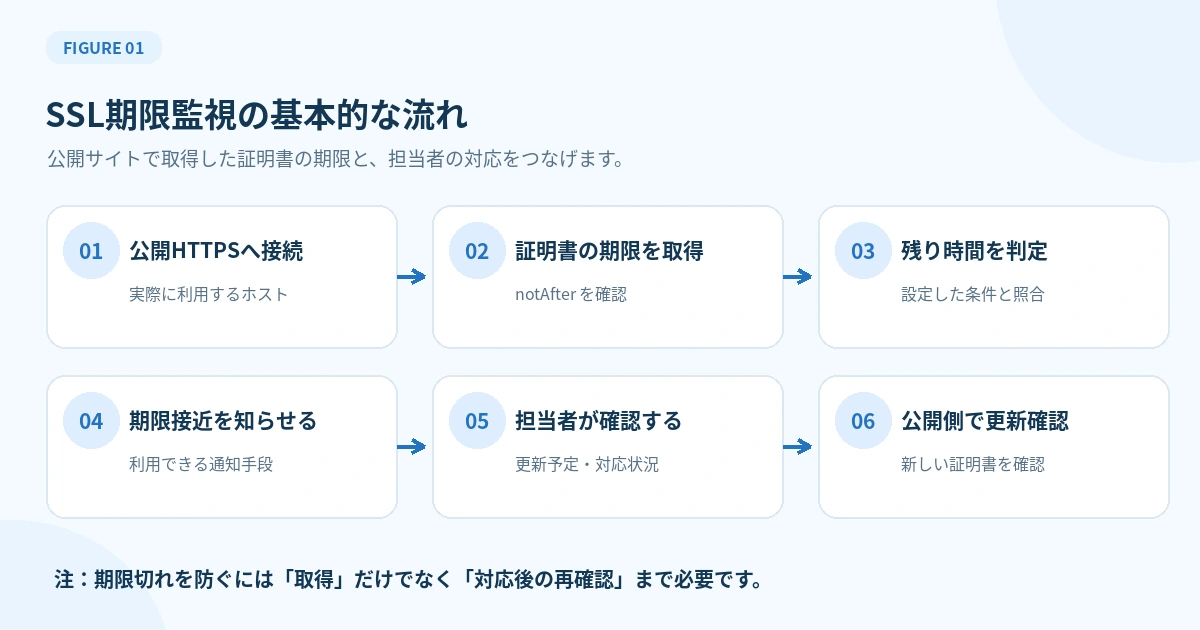
SSL証明書の期限切れを防ぐには、公開サイトが実際に提示している証明書の有効期限を定期的に取得し、期限が近づいたら担当者へ知らせ、更新後に新しい証明書へ切り替わったことまで確認する運用が必要です。「証明書を自動更新しているから大丈夫」「Webサイトが表示されているから期限も問題ない」という判断だけでは、更新処理の失敗や公開環境への反映漏れを見逃す可能性があります。
本記事で扱うのは、SSL証明書の有効期限を自動的に検知する監視方法です。監視対象、必要な確認項目、通知条件、通知を受けた後の担当者の動き、監視が失敗したときの扱いを実務に沿って整理します。「30日前・14日前・7日前・3日前・1日前」という目安も紹介しますが、これは特定サービスに標準搭載される設定や法令上の義務ではなく、運用設計の具体例です。
ブラウザやOpenSSLで現在の期限を一度だけ調べたい場合はSSL証明書の有効期限を確認する方法をご参照ください。証明書の基本やHTTPS・TLSの仕組みはSSL証明書とは?で解説しています。本記事は手動の確認手順や期限切れ後の復旧操作とは分け、継続的に期限切れを防ぐための監視・連絡・確認に絞ります。
SSL証明書の期限監視とは?役割と目的を整理
SSL証明書の期限監視は、証明書が有効期間内かどうかを繰り返し確かめ、残り時間や状態の変化から対応が必要な対象を見つける運用です。大切なのは「期限の数字が見える」だけで終わらず、期限切れになる前に必要な人が対応できることです。
有効期限の終了日時を継続して確認する
WebサイトのTLSサーバー証明書には、有効期間の終了日時を表す notAfter が含まれます。期限監視では、対象ホストにHTTPS接続し、その接続で提示されたサーバー証明書の notAfter を記録します。取得した時刻との差から、期限までのおおよその残り時間や残り日数を把握できます。
一度確認して管理表へ書くだけでは、その後に証明書が更新されたか、設定が切り替わったか、意図しない証明書が提示されていないか分かりません。監視は同じ条件で継続して取得し、前回からの変化を確認できることが重要です。
期限切れの前に発見することが監視の役割
ブラウザが有効期限切れの証明書を受け取ると、安全な接続について警告する場合があります。これはWebサーバーが稼働しているかどうかとは別の問題です。HTTP応答の正常・異常だけを見ている監視では、期限が近づいていることまで把握できるとは限りません。
そこで、サイトの表示や応答を確認する監視とは別に、証明書の有効期間を確認し、必要な時点で期限接近を知らせます。「更新を忘れなかったか」と「更新した証明書が公開環境に反映されたか」を確認する仕組みまで含めると、期限切れを防ぐ運用として役立ちます。
自動更新と期限監視は役割が違う
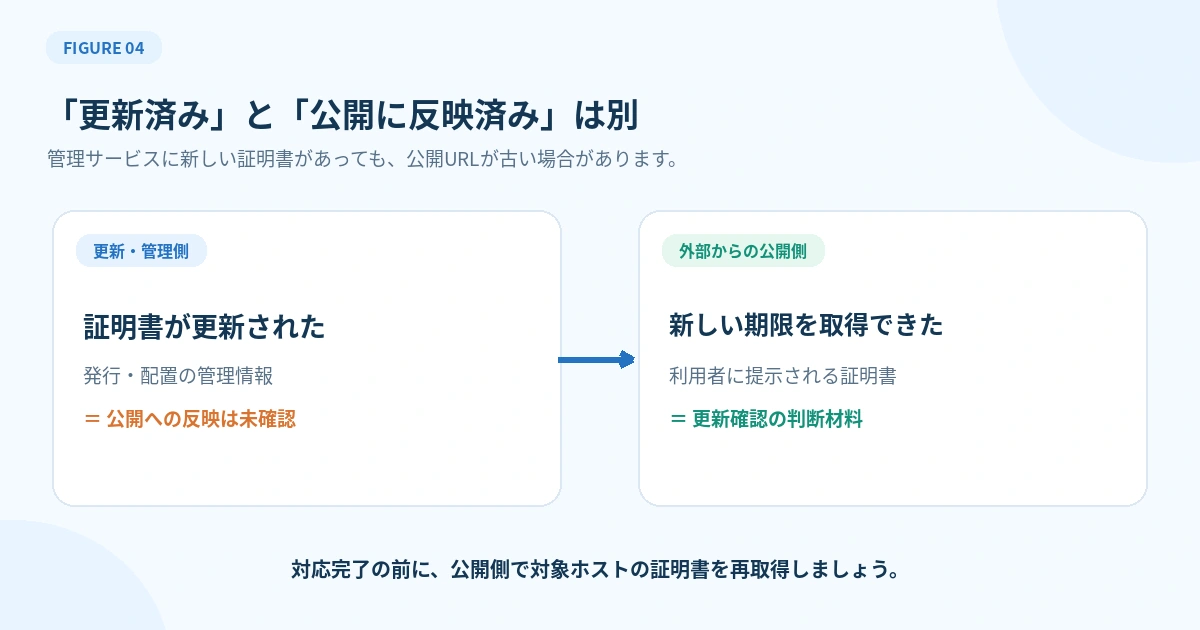
自動更新は新しい証明書の発行・配置などを行う仕組みで、期限監視は現在の状態を観測する仕組みです。発行に成功してもサーバーへの反映に失敗したり、更新対象が一部のホストに限られたりすることがあります。自動更新の設定が存在することと、利用者の接続が新しい証明書で保護されていることは同じ事実ではありません。
自動更新の仕組みが適切に動いているかを確認しながら、利用者がアクセスする公開側の証明書を継続して監視する考え方が基本です。特定の更新ツールや証明書発行元だけに依存しない運用を検討しましょう。
期限監視で必ず確認したい6つの項目
期限監視では残り日数だけを表示するより、「どのサイトの、どの証明書を、いつ、どの場所から確認したか」を残すと判断を誤りにくくなります。以下は一般的な管理項目の設計例です。すべての監視サービスが同じ情報を取得できるわけではありません。
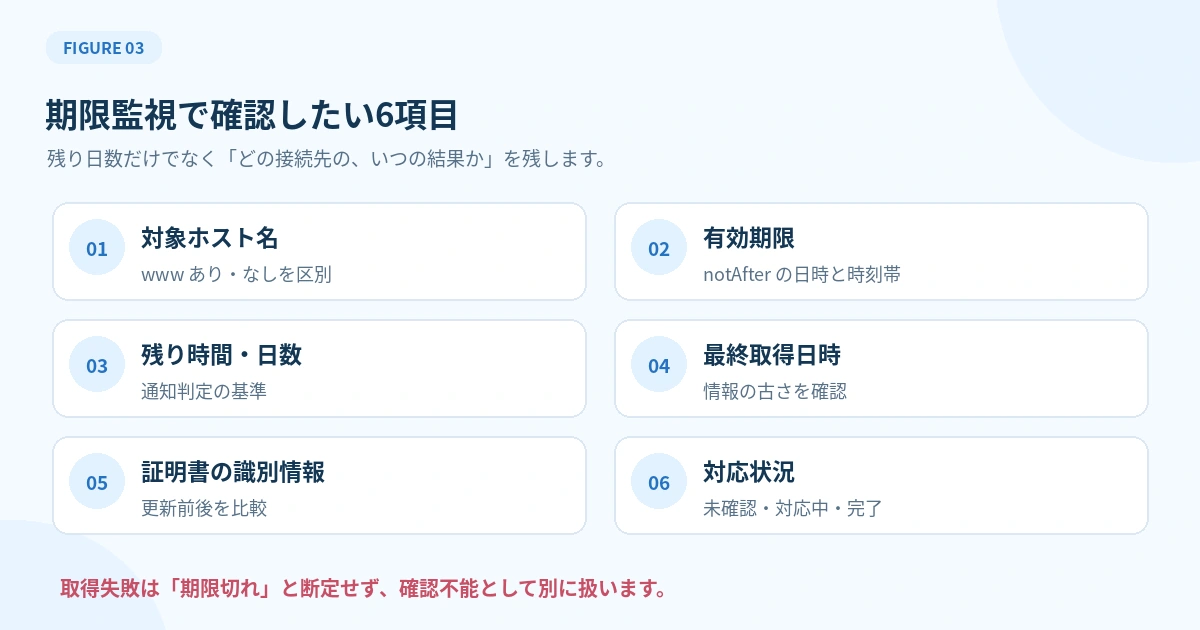
| 確認項目 | 確認する理由 | 記録例・注意点 |
|---|---|---|
| 対象ホスト名 | 監視する証明書の接続先を特定する | example.comとwww.example.comは区別する |
| 有効期限(notAfter) | 期限切れとなる日時を知る | 時刻帯まで記録する |
| 残り時間・日数 | 通知の優先度を判断する | 日単位の丸め方を統一する |
| 確認日時と結果 | 最新の観測か、取得に失敗したかを見分ける | 最終成功時刻を記録する |
| 証明書の識別情報 | 更新前後の変化を確認する | 発行者・シリアル番号など |
| 通知・対応状況 | 誰が確認して何をしたか追跡する | 未確認・対応中・完了を分ける |
期限の日時と残り日数はセットで見る
「残り7日」と表示されても、計算方法によって実際の残りは6日と数時間かもしれません。重要な期限は notAfter の日時そのものです。JSTとUTCの違いを理解し、期限が近い場合ほど日付だけでなく時刻まで確認できるようにします。
監視結果の表示が「日数」単位の場合、四捨五入・切り捨て・切り上げのどれを使うかによって数字が変わります。通知条件は、できれば日時や残り秒数のような一貫した基準で判断し、画面上の日数と判定が矛盾しないようにします。
監視が成功した時刻を残しておく
前回は「残り30日」と表示できていても、その後3週間にわたり確認に失敗していれば、画面の情報は古いままです。監視結果には「証明書取得成功」「取得失敗」「前回成功時刻」を区別して残し、情報が更新されているか判断できるようにします。
取得できなかった場合に以前の残り日数だけを「正常」と見せ続けないことが重要です。通信エラーの原因が期限切れだと確定していない場合は、「証明書を確認できませんでした」と別の状態で扱います。
対象ドメインと証明書の対応も確認する
有効期限が未来でも、その証明書が別のドメイン用であれば適切な接続とはいえません。期限監視の中心は notAfter ですが、対象ホスト名が一致していること、意図した証明書が提示されていることを併せて確かめられると、更新時の取り違えを減らせます。
すべての監視ツールがドメイン一致、証明書チェーン、失効情報まで確認するとは限りません。「期限の取得に成功した」ことと「TLS接続が完全に正しい」ことを混同しないようにしてください。
SSL証明書の通知タイミングは何日前がよいか
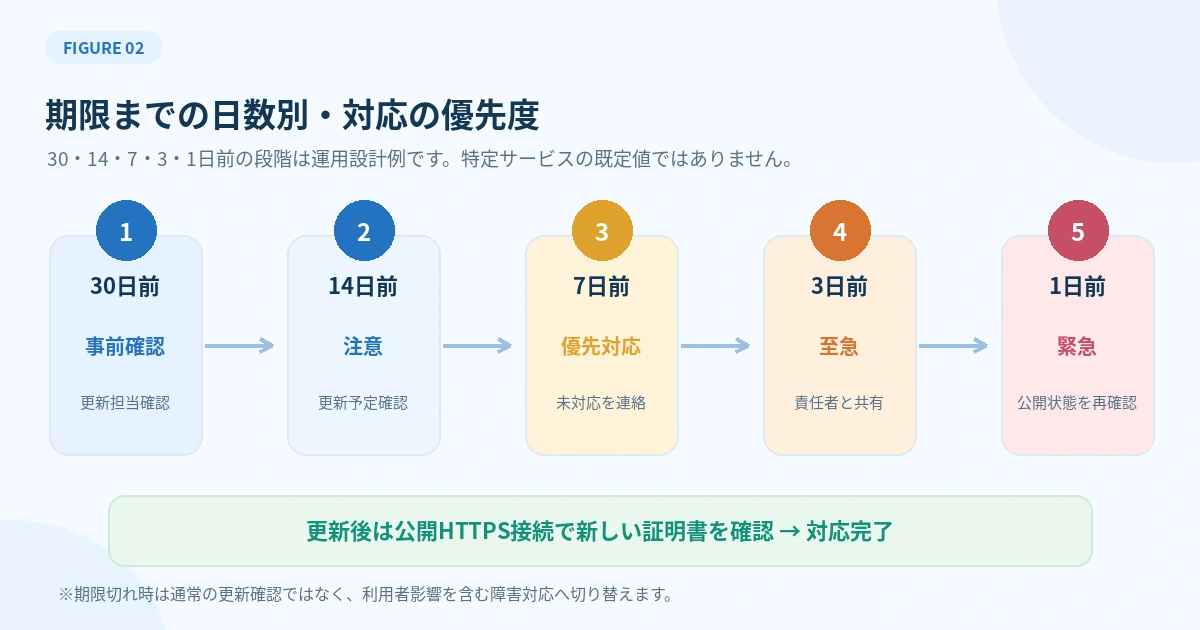
通知を出す日数にすべてのサイトへ共通する正解はありません。担当者が対応できる時間、証明書の有効期間、更新方法、休日・夜間の体制によって決める必要があります。ここでは30日前から段階的に確認する運用設計の例を紹介します。
30日前・14日前・7日前・3日前・1日前の例
次の表は、残り日数に応じて確認や対応の優先度を高めるためのサンプルです。各日数は業界共通の必須基準ではなく、エンリンクの既定通知条件を示したものでもありません。実際には証明書の発行条件と社内の運用に合わせて調整してください。
| 期限まで | 状態の例 | 運用担当者の対応例 |
|---|---|---|
| 30日前 | 事前確認 | 更新方式・担当者・次回作業予定を確認 |
| 14日前 | 注意 | 新しい証明書が用意できているか確認 |
| 7日前 | 優先対応 | 未更新の対象を洗い出し、担当者へ連絡 |
| 3日前 | 至急 | 対応状況を責任者と共有し、確認を継続 |
| 1日前 | 緊急 | 実際に公開される証明書の更新状況を再確認 |
| 期限切れ | 障害の可能性 | 利用者影響を確認し、障害対応の手順へ切り替え |
例えば休日や夜間に担当者が不在になるサービスなら、3日前に初めて知らせる設計では対応が難しい場合があります。最初の通知は十分な余裕を持ち、近づくほど対応確認の優先度を高めると分かりやすくなります。
通知日数を早めすぎる場合と遅すぎる場合
あまり早い段階から毎日同じ警告を出すと、他の重要な通知の中に埋もれる可能性があります。一方、1日前が最初の通知では、担当者の休暇や認証局の手続き、更新後の確認に必要な時間を確保できない場合があります。重要なのは、期限までの余裕と通知疲れを両立させることです。
「30日前に一度通知」「14日前に未対応なら再通知」「7日前から優先対応」など、状態が変わったときに連絡を強める設計が考えられます。何回送るかだけでなく、誰が確認済みとしたか、いつ対応を完了したかを管理する必要があります。
実際のクラウドサービスにも段階的な通知の考え方がある
AWS Certificate Managerの公式資料では、同サービスが自動更新できない場合に、公開証明書の期限の30日・15日・7日・3日・1日前などのタイミングでAWS Healthへ更新関連のイベントを送る仕組みが説明されています。これはAWS ACM固有の仕様であり、すべてのSSL監視ツールで同じタイミングになるという意味ではありません。
また、AWSのCloudWatchにはACM証明書の残り日数を示す DaysToExpiry メトリクスがあります。製品によって監視対象、指標、通知条件は異なるため、外部サービスを選ぶ場合はその公式仕様を確認してください。
期限までの日数別に考える監視・対応フロー
通知条件を設定するだけでなく、通知を受けた後に誰が何を確認するかまで決めると、運用漏れを減らせます。ここでは「通常時」「事前確認」「優先対応」「緊急対応」「更新確認」という流れで整理します。
通常時:期限情報を定期取得して一覧化
まず、監視対象のHTTPSサイトへ定期的に接続し、サーバー証明書の期限を取得します。対象ドメイン、期限、最終取得日時を一覧化し、どのサイトの期限が先に来るか確認できる状態にします。更新の担当者、外部委託先、証明書の管理場所を別途紐付けておくと、通知後に連絡先を探す時間を減らせます。
30日前から14日前:更新予定を確認する
期限が近いと判定したら、まず自動更新か手動更新かを確認し、更新予定と担当者を調べます。14日前の段階で新しい証明書が用意されていない場合は、担当者が状況を調べます。この時点で「自動更新設定があるから解決」とせず、更新処理の実行結果が確認できるかを見ます。
7日前から3日前:未解決の対象を優先して扱う
期限まで1週間を切ってなお古い証明書が公開されているなら、対応の優先度を上げる設計が考えられます。担当者に状況を確認し、変更予定や作業者を明確にして、いつ再確認するか決めます。複数サイトが同時期に期限切れになる場合は、事業への影響の大きいサイトから取り組む判断が必要です。
1日前:公開環境で最終状態を確認する
有効期限までの時間が短い場合は、サーバー上のファイルだけでなく、ブラウザなどの利用者が実際に接続する公開側の証明書が更新されているか確認します。期限が短くなっても新しい証明書へ切り替わっていなければ、緊急対応として管理担当者へ連絡する必要があります。
更新後:新しい期限が確認できたら対応を終了する
更新作業が完了したという報告だけでは、監視対象の公開URLに新しい証明書が反映されたか分かりません。再取得した証明書の期限が更新前より先になり、対象ホスト名に対応した接続を確認できた段階で、期限接近の対応を完了とする考え方が重要です。
ただし、意図的に短期の証明書へ更新する運用などでは、新旧の期限の比較だけで成功を判定できない場合があります。証明書の識別情報、発行時期、公開環境への反映状況、導入した更新方式の条件も確認してください。
自動監視を始める前の設定手順
期限監視を開始するときは、監視サービスを契約する前後にかかわらず、対象と判定のルールを整理します。対象の抜けや通知先の不在があると、監視の数字だけが正確でも実際の対応につながりません。
手順1:公開されているHTTPSのホスト名を洗い出す
会社サイト、会員サイト、問い合わせフォーム、採用サイト、ECサイトなどを一覧にします。example.com と www.example.com、app.example.com は別のホスト名です。同じ証明書を使っている場合でも、接続先が異なれば提示される証明書が変わることがあります。
ブラウザで直接使うURLだけでなく、APIや別のサブドメインも、利用者・取引先がHTTPS接続する重要な対象なら検討します。公開していない内部の環境まで一律に外部監視へ登録するのではなく、接続範囲と権限を確認します。
手順2:どの場所の証明書を監視するか決める
公開サイトへ外部からアクセスして確認するのか、クラウドの証明書管理サービスが保持する証明書を確認するのかで、得られる情報が違います。利用者の画面で期限切れを防ぐという目的なら、外部の接続先から提示される証明書の把握が特に重要です。
CDNやロードバランサーを使っている場合、オリジンサーバーの証明書と、外部利用者に提示される証明書は異なることがあります。どの接続先を監視するか、どの管理基盤の情報と照合するかを決めておきます。
手順3:確認頻度と判定ルールを決める
確認頻度は、サイトの重要性、証明書の有効期間、監視サービスの対応範囲などに合わせて選びます。期限を日単位で確認する場合と、短期間で自動更新を繰り返す証明書を監視する場合では、適切な頻度が同じとは限りません。短い有効期間の証明書では日単位の監視だけでは確認不足になる場合もあります。
判定には notAfter までの時間差を使います。次の例は実行するためのプログラムではなく、状態を分類する考え方の模式例です。監視ツール側がこの条件を自由に設定できるという意味ではありません。
取得に失敗 → 確認不能として別途通知・再確認
残り時間 <= 0 → 期限切れ
残り時間 <= 1日 → 緊急
残り時間 <= 3日 → 至急
残り時間 <= 7日 → 優先対応
残り時間 <= 14日 → 注意
残り時間 <= 30日 → 事前確認
それ以外 → 通常
上記はあくまで運用モデルです。実際の監視製品では通知段階や日数が固定されている場合があるため、契約前に仕様を確認します。また、証明書が取れなかった状態を「期限切れ」に置き換えてしまわないようにします。
手順4:通知を確認する担当者と代行者を決める
監視画面で期限が近いと表示されても、それを見る人がいなければ対応に結び付きません。担当者だけでなく代行者を決め、休日や長期休暇の期間も確認できるようにします。重要サイトでは、期限が迫った未対応の対象を責任者へ共有する基準を作ると運用しやすくなります。
メール、チャット、管理画面内通知など、実際に利用できる方法は製品によって異なります。通知が届いたこと、担当者が確認したこと、対応が完了したことは別の状態として管理すると、漏れを減らせます。
手順5:模擬データで通知と対応フローを確認する
監視を設定したら、期限が近づいたことを想定したテスト用データやツールの試験機能で、通知が確認できるか試します。本番の証明書を期限切れにしたり、故意にサイトへ障害を起こしたりする必要はありません。テストでは、担当者がどこで通知を見るか、どう対応状況を記録するかを確認します。
通知が来ることだけでなく、通知後に誰が動くか、対応完了の判定が正しいかまで試すと、運用開始後の混乱を防ぎやすくなります。
証明書の短期化に合わせて監視ルールを見直す
SSL/TLS証明書の有効期間は発行元や発行条件で異なり、今後も変わる可能性があります。そのため、通知の運用を「昔から90日だから」「1年に一度確認すれば十分」という固定の前提で考えないことが重要です。
公開TLS証明書の最大有効期間は段階的に短縮される
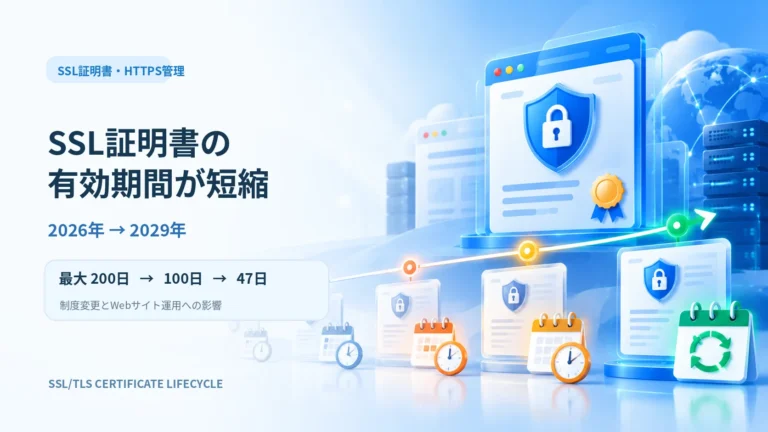
CA/Browser Forumのベースライン要件では、公開TLSサーバー証明書の最大有効期間は2026年3月15日以降に200日、2027年3月15日以降に100日、2029年3月15日以降に47日という段階的な短縮日程になっています。これは公開TLS証明書の最大有効期間に関する基準であり、すべての証明書の期限がちょうどその日数になるという意味ではありません。
組織内で使う独自の認証局による証明書などには条件が異なる場合があります。発行元や利用環境ごとの実際の有効期間を確認し、期限管理の前提を定期的に見直してください。
Let’s Encryptは2027年2月に標準の有効期間を変更予定
Let’s Encryptは2026年10月7日の公式発表で、2027年2月10日から通常の新規発行・更新証明書の標準有効期間を64日とする予定を公表しています。発表では、さらに短い45日・6日などの設定も案内されています。2026年10月26日時点では将来の予定であり、すでに発行済みで有効な証明書が同日に一斉失効するという意味ではありません。
同発表は、期限から固定日数だけを引いて更新する方式より、証明書の有効期間に応じて約3分の2の時点で更新する考え方やACME Renewal Info(ARI)への対応を案内しています。更新ツールの仕様を確認し、期限監視の通知日数と、自動更新がいつ実行されるかを別々に理解することが重要です。
短期証明書では固定の30日前通知だけに頼らない
有効期間が短い証明書では、取得直後から30日未満の残り日数になることがあります。「30日前を過ぎたら毎日警告」という仕組みでは、常に通知が出続ける場合があります。例えば6日間の証明書に30日前という閾値を当てはめても適切に運用できません。
短期証明書では、更新予定時点からの遅延や、前回と比べて新しい証明書に切り替わっているかなどの監視を組み合わせることを検討します。利用する発行元と更新ツールの仕様に合わせ、日数と更新サイクルの両面から判断する必要があります。
自動更新に失敗したとき監視が検知したい変化
証明書の更新処理が失敗した場合、その原因によって利用者への影響や対処方法は違います。期限監視の役割は原因を自動的に断定することではなく、対応の必要な状態を早い段階で可視化することです。
期限が近いのに証明書が変わらない
更新予定を過ぎても公開側で同じ証明書が提示され、期限だけが近づいている場合は、更新処理や適用状況を確認する必要があります。発行された証明書の管理画面だけで「成功」と表示されていても、公開URL側の証明書を別途確認することが重要です。
期限まで十分な時間がある場合でも、定期的に取得した証明書の識別情報や期限の変化を残しておくと、いつ切り替わったか確認できます。
更新後に一部の接続先だけ期限が古い
CDN、ロードバランサー、複数サーバー、IPv4・IPv6接続先などで配信経路が分かれている場合、接続先によって提示される証明書が異なることがあります。ある監視地点では新しい証明書でも、別の経路では古い証明書が残る可能性を考える必要があります。
監視サービスがどの接続先を確認するかによって把握できる範囲は変わります。重要なホストでは、実際の公開経路を整理し、必要な場所の状態を確認する方法を用意しましょう。
取得に失敗したことと期限切れは別の状態
名前解決や通信の障害、サーバー応答の問題によって証明書の取得に失敗する場合があります。監視ツールが証明書を読めなかったからといって、必ず期限切れと断定できるわけではありません。直前の期限情報を保存しながらも「最新情報は取得できていない」と区別して表示することが大切です。
連続して確認に失敗した場合は、期限監視とは別に接続状態の確認が必要になる場合があります。長い期間未取得の状態を「期限は問題ない」と扱わないようにします。
通知を出すだけで終わらせない管理方法
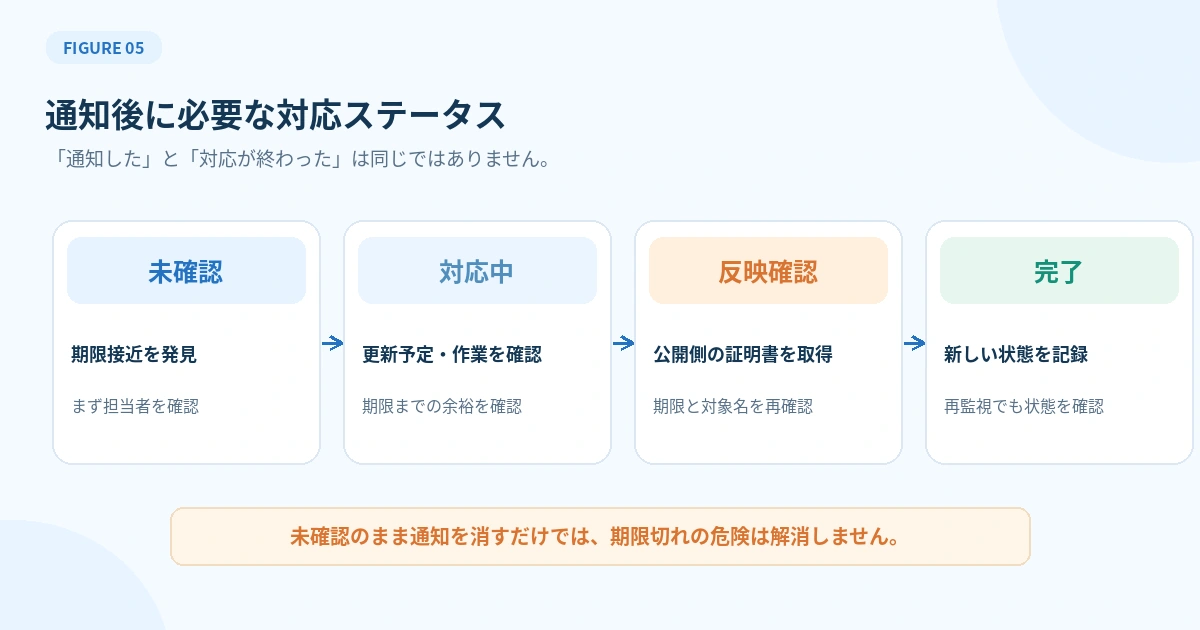
期限監視の運用では、通知後の対応確認が大きな意味を持ちます。誰が気付き、誰が作業し、いつ公開環境で結果を確認したかを分けて管理すると、担当者が変わっても状況を追いやすくなります。
未確認・対応中・完了を分けて記録する
通知の履歴に「送信済み」や「表示済み」とだけ残っていても、担当者が見たかどうかは分かりません。管理画面内の既読・未読、対応担当者、作業状況など、利用できる仕組みで状態を分けましょう。単に通知を消す操作と、期限切れの危険が解消したことも別の判断です。
対応完了とする条件には、更新作業の申告だけでなく、次回の監視で公開証明書の新しい期限を確認することを含めると、反映漏れを防ぎやすくなります。
同じ通知を無制限に繰り返さない
同じサイトについて毎回の監視で同じ内容を送り続けると、利用者や運用担当者が警告を無視する原因になる場合があります。通知の重複を抑え、段階が上がった時点や、一定期間未対応のままの場合に再通知する設計が考えられます。
ただし、頻度を抑えることで本当に重要な期限切れ直前の情報が届かなくなる設計も避ける必要があります。責任者への連絡基準と、対応が済んだかの確認方法を併せて決めます。
監視できなくなった状態も検知する
通知を出す監視基盤自体に問題があると、証明書の期限接近を発見できません。監視が最後に成功した日時、定期取得が止まっていないか、通知が画面や連絡先へ反映されるかを確認する仕組みも考えます。運営上重要なサイトなら、監視結果が得られないこと自体を異常として扱う選択肢があります。
これらは運用設計の一般的な考え方であり、利用するサービスがすべての機能を標準提供しているという意味ではありません。
複数サイトの期限監視で確認漏れを減らす方法
1サイトだけなら期限の確認を覚えていられるかもしれませんが、複数の会社サイトやサービスを管理していると、証明書の更新担当者や有効期限がそれぞれ異なります。一覧化と優先順位付けが役立ちます。
ホストごとに期限と担当者を紐付ける
「会社名」だけでは、同じ会社のWebサイト、会員画面、APIなどを区別できません。管理表にはホスト名、用途、更新方法、担当者、期限の確認先、最終取得日時を紐付けます。社外の保守会社へ依頼する場合も、対象となるホスト名と期限を共有すれば認識違いを減らせます。
残り日数だけでなく影響度も見る
問い合わせフォーム、会員ログイン、採用応募、ECの決済画面などは、証明書の期限切れによる業務への影響が大きくなりやすい部分です。単に残り日数が少ない順で並べるだけでなく、影響度や対応時間も考慮すると、優先順位を決めやすくなります。
ただし、事業上の重要度が高いからといって、他のサイトの期限切れを放置してよいわけではありません。すべての対象を把握したうえで、対応順を整理することが重要です。
複数ホストで同じ証明書を使う場合の注意点
ワイルドカード証明書や複数ドメイン対応の証明書では、同じ証明書を複数のホストで使う場合があります。それでも、サーバーやCDNへの適用先が別なら、あるホストだけ古い証明書が残る可能性があります。「証明書は共通だから1つのURLだけ見れば十分」と断定せず、利用者が実際にアクセスする重要なホストを確認対象とします。
クラウドの証明書管理機能と外部監視をどう使い分けるか
証明書の期限は、クラウドサービスやWebサーバーの管理画面でも確認できることがあります。一方、外部監視では利用者に近い接続先が示す証明書を確認するという違いがあります。どちらか一方だけで運用上のすべての状況が分かるとは限りません。
管理画面の期限情報は発行・更新状況の把握に使う
AWS Certificate Managerのような証明書管理サービスには、証明書の更新状態や残り日数を確認する機能があります。Google Cloud Certificate Managerも期限切れや期限接近の状態をログや管理画面で確認するための仕組みを案内しています。自社でそのサービスを利用している場合は、管理画面の情報を監視運用に組み込めます。
ただし、各製品の対象、通知手段、更新の責任範囲は異なります。別のサーバーで証明書が使われている場合や、複数の環境が混在する場合には、管理画面だけではすべての公開接続先を把握できないことがあります。
外部監視は公開先で実際に提示される証明書を確認する
外部からHTTPS接続してサーバー証明書の期限を取得すると、その接続経路で利用者に提示される証明書を確認できます。更新管理ツールに表示された有効期限と、公開サイトが提示する期限を照らし合わせることで、反映漏れの発見に役立ちます。
ただし、監視地点や接続先IP、CDNの経路によって結果が変わる場合もあります。監視範囲を説明できるサービスを選び、確認結果が対象ホストのどの状態を表しているか理解しておくことが大切です。
有料・無料や監視頻度は機能ごとに確認する
SSLの残り日数を表示できるサービスでも、期限接近の通知を自由に設定できるとは限りません。無料枠に含まれる機能、監視間隔、通知条件、既読管理、更新確認の扱いなどは個別に確認する必要があります。検知を保証する時刻や通知方法について、公式説明にないことを前提に運用しないようにします。
エンリンクで確認できるSSL証明書の管理情報
複数サイトの期限をひとつの画面で確認する選択肢として、エンリンクには公開サイトで案内しているSSL関連の機能があります。ここでは確認できた現行の公開仕様だけを記載し、記事中の一般的な通知設計例と混同しないようにします。
SSL証明書の期限日と残り日数を管理画面に表示
エンリンクの機能一覧では、HTTPS接続時に確認できたSSL証明書の有効期限と残り日数を表示すると案内しています。複数の管理サイトの更新時期を把握し、期限切れを防ぐための確認に利用できます。
Webサイトの稼働状態も併せて整理できるため、公開サイトや管理対象の増加に合わせて確認する情報をまとめたい場合の選択肢です。ただし、証明書を自動的に発行・更新する機能を提供しているという意味ではありません。
期限接近は管理画面内の通知で確認する
同じ機能一覧では、SSL証明書の期限が近いサイトを管理画面内の通知で確認できること、通知の既読・未読と履歴を管理できることが説明されています。一方、この公開説明からは「30日前・14日前・7日前などの通知日数を自由に設定できる」「SSL期限について必ずメール送信する」といった機能は確認できません。
そのため、本記事で紹介している日数別の通知・対応表は、エンリンクの固定設定ではなく、サイト管理者が自社の運用を考えるための例です。実際の機能範囲は公式の案内で確認してください。
無料プランは最大5サイト・定期監視1日2回と案内
2026年10月26日時点で、エンリンクの料金プランには無料プランで最大5サイトを登録でき、定期監視は1日2回と記載されています。有料プランでは登録上限や定期監視の最短間隔が拡張されます。これは公開されている定期監視の条件であり、SSL期限のすべての検知時刻や通知時刻を保証するという意味ではありません。
対象サイトの期限をまとめて確認したい方は、無料登録から利用を始められます。エンリンクがSSL証明書の更新作業を代行するという案内ではありません。
SSL期限監視でよくある失敗と対策
期限監視を運用していても、対象や通知先を間違えると更新漏れを防げないことがあります。監視に必要な条件を満たしているか、定期的に点検しましょう。
1サイトだけ登録してwwwなどの別ホストを見落とす
同じ会社のサイトでもホスト名によって異なる証明書が提示される場合があります。example.com が正常でも www.example.com や app.example.com に問題がある可能性は残ります。重要なホスト名を一覧にして確認しましょう。
期限が未来だから更新が完了したと思い込む
有効期限がまだ先であるだけでは、予定していた更新処理が完了したとはいえません。対応完了を判断する場合は、更新前後の証明書の識別情報や期限、公開先での反映を確認します。期限切れを防ぐ監視では、更新が遅れている状態に早く気付くことが重要です。
通知を送っただけで対応済みにする
通知を受け取った人が実際に確認したか、更新作業が行われたか、外部から結果を確認したかは、それぞれ別の状態です。送信・既読・対応中・完了を区別する運用を決めることで、担当者の確認漏れに気付きやすくなります。
監視失敗のまま古い結果を表示し続ける
ネットワークなどの問題で証明書を取得できない場合、最後に取得した有効期限が残っていることがあります。画面には最終成功日時も表示し、最新の結果が得られていない場合は「確認不能」として扱いましょう。確認できないことと、期限が有効であることは同義ではありません。
期限日だけを見て更新作業の余裕を考えない
週末や連休、外部の保守会社への依頼が必要な場合、期限当日では間に合わない可能性があります。サイトの重要度、担当者の稼働日、更新方法と反映確認に必要な時間を踏まえて通知の早さを決めます。
期限監視を始める前のチェックリスト
必要な項目を最後にまとめます。監視サービスの機能と、自社の運用手順を分けて確認すると、見落としを減らせます。
- 公開している重要なHTTPSホスト名を一覧化したか。
- 期限の終了日時と残り時間を継続して取得できるか。
- 最終取得日時と取得失敗を区別できるか。
- CDNなど外部公開経路と証明書管理側を分けて考えたか。
- 期限接近をどの段階で誰が確認するか決めたか。
- 休日や担当者不在時に引き継ぐ方法があるか。
- 未確認・対応中・完了の状態を記録できるか。
- 更新後に公開サイトで新しい証明書を確認する手順があるか。
- 短期間の証明書に固定の通知日数を当てはめていないか。
- 監視ツールや管理画面が取得できない場合の扱いを決めたか。
最初から複雑な通知の自動化を目指す必要はありません。管理するホストと現在の期限を把握し、期限が近い対象を見逃さず、誰が対応するか決めることから始めましょう。そのうえで、使っている証明書の有効期間や管理サイトの数に合わせて運用を見直します。
SSL証明書の期限監視についてよくある質問
導入時によく疑問になる点を整理します。監視対象や通知条件を判断するときに役立ててください。
Q.SSL証明書の期限監視は何日前から通知するべきですか?
すべてのサイトに共通する必須の日数はありません。本記事では30日・14日・7日・3日・1日前を運用設計の例としています。証明書の有効期間、更新の所要時間、休日や担当者の体制に合わせて調整してください。利用する監視製品に任意の通知日数を設定できるかも別途確認が必要です。
Q.証明書を自動更新していれば監視は不要ですか?
更新が成功したという状態と、公開サイトで新しい証明書が使われているという状態は別です。自動更新を利用していても、更新失敗や反映漏れに気付けるよう、公開接続先の期限確認を続ける方法が考えられます。
Q.Webサイトの死活監視だけでSSLの期限も分かりますか?
必ずしも分かりません。HTTPの状態コードや応答時間だけを確認する監視では、証明書の notAfter まで取得しない場合があります。SSL証明書の期限を取得する機能があるかを別途確認してください。
Q.期限監視の結果が正常ならブラウザ警告は出ませんか?
期限が有効であっても、証明書の対象名の不一致、信頼関係の問題などがあれば警告が出ることがあります。期限監視はHTTPSの安全性を構成する一項目の確認であり、すべての接続エラーを防ぐものではありません。
Q.監視ツールで証明書が取得できなかった場合はどう判断しますか?
取得失敗を期限切れと断定せず「確認不能」として扱い、接続先やネットワークの状況などを確認します。前回取得できた期限情報が残っていても、最新の状態を確認できたわけではありません。
Q.Let’s Encryptの証明書も同じ通知日数でよいですか?
一律には決められません。Let’s Encryptは2027年2月から通常証明書の標準有効期間を64日に短縮する予定を公表しています。より短期の証明書を使う場合もあるため、実際の発行期間と更新方式に応じて通知条件を見直してください。
Q.エンリンクからSSLの期限接近をメールで知らせてもらえますか?
現行の公開機能一覧で確認できるのは、SSL期限の残り日数などの表示と管理画面内の期限接近通知です。SSL期限についてメール通知を提供しているか、任意の日数に設定できるかについては、この公開情報だけでは確認できません。提供済みと断定しないでください。
まとめ:期限の取得・通知・更新確認までを一つの流れにする
SSL証明書の期限切れを防ぐ監視では、期限日を一度調べて終わりにせず、公開サイトの証明書を定期的に取得し、期限接近を知らせ、担当者が対応し、更新後の反映を確認することが重要です。証明書の有効期間は今後短くなる方向にあるため、固定の年単位の管理や更新忘れを前提にした運用は見直しが必要です。
通知タイミングは30日・14日・7日・3日・1日前などの例を参考にできますが、これは特定製品の標準設定や一律の必須ルールではありません。短期証明書では有効期間に応じて調整し、更新の予定と公開状態を分けて確認しましょう。監視で取得できなかった状態を正常と扱わないこと、通知の既読と更新完了を区別することも大切です。
エンリンクでは、現行の機能一覧で、SSL証明書の有効期限・残り日数と期限接近の管理画面内通知を案内しています。複数サイトの期限をまとめて確認したい場合は、料金プランを確認のうえ、無料登録から始められます。手動で現在の期限を調べる方法については、ブラウザ・OpenSSLでの確認手順をご覧ください。
参考にした公式資料
証明書の有効期間と各製品の監視・通知の説明は、次の公式資料を参照しています(確認日:2026年10月26日)。運用タイミングの表は本記事の設計例であり、各社が共通に定める義務ではありません。
- CA/Browser Forum:Baseline Requirements — 公開TLSサーバー証明書の最大有効期間と短縮日程。
- Let’s Encrypt公式(2026年10月7日):64-Day Certificate Lifetimes Coming Feb 2027 — 標準の有効期間変更とARIに関する案内。
- AWS Certificate Manager:証明書の更新ステータスの確認 — 更新状態とAWS Healthの通知。
- AWS Certificate Manager:CloudWatchメトリクス —
DaysToExpiry指標。 - Google Cloud Certificate Manager:ログと指標 — 期限接近や期限切れのイベント。
- cert-manager:Certificate resource — 証明書の期限と更新タイミングの関係。